Sağlık sektöründe dijital dönüşüm hız kazanırken, hastaların rıza süreçlerine ilişkin yasal çerçeve de yeniden şekillendi. 27 Ekim tarihinde yürürlüğe giren Bilgilendirilmiş Rızanın Elektronik Ortamda Alınması Hakkında Yönetmelik, dijital onayların hukuki geçerliliği için sadece bir tuşa basmanın veya elektronik imza atmanın yeterli olmadığını tescilledi. Yeni düzenleme, hastaların süreçten tam olarak haberdar edilmesini ve verilerin güvenli bir şekilde muhafaza edilmesini zorunlu kılıyor.
Dijital onamda hukuki sorumluluklar
Yeni yönetmelik, hastaların dijital ortamda verdikleri onayların yasal bir zemine oturması için üç temel şartı öne çıkarıyor: Doğru bilgilendirme, kesin kimlik doğrulama ve güvenli kayıt saklama. Artık sağlık kuruluşları, hastanın hangi tıbbi işleme onay verdiğini net bir şekilde anladığından emin olmak zorunda. Ayrıca, bu dijital kayıtların ileride yaşanabilecek olası denetimlerde kanıt niteliği taşıyacak şekilde saklanması gerekiyor.
Üç kritik unsur: Bilgilendirme, doğrulama ve güvenlik
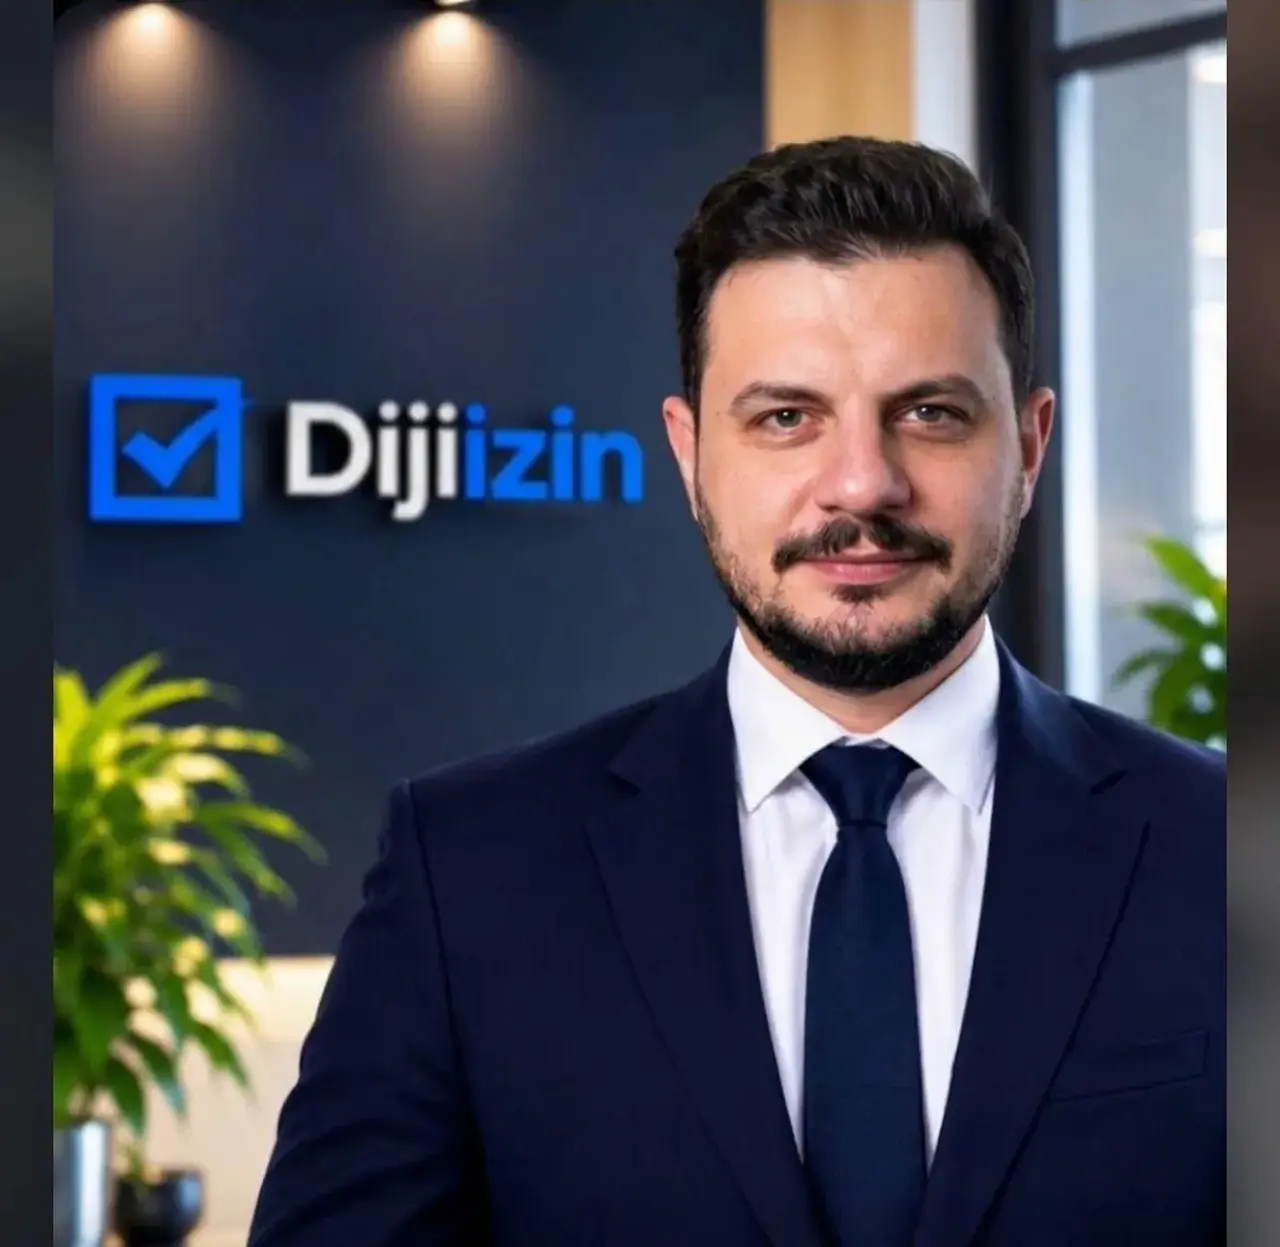
Dijiizin kurucu ortağı Can Gazi, dijital onam süreçlerinin sadece kağıt üzerindeki imzanın dijitale aktarılması olmadığını belirtiyor. Gazi'ye göre, bir onayın hukuki geçerlilik kazanması için aydınlatma metinleri ile açık rıza beyanlarının birbirinden titizlikle ayrılması şart. Kurumların, hastaya neye onay verdiğini açıkça anlatması ve bu sürecin her aşamasını izlenebilir kılması gerekiyor.
Teknoloji ve hukuk el ele
Sağlık kuruluşlarının kullandığı teknolojik altyapıların da bu yeni mevzuata tam uyumlu olması bekleniyor. Dijital ortamda alınan rızanın gerçekten ilgili hastaya ait olduğunun doğrulanması, kurumların veri güvenliği sorumluluğunu artırıyor.
Can Gazi, teknolojik altyapının hukuki gerekliliklerle entegre edilmesinin, sağlık hizmetlerini daha sistematik ve şeffaf hale getireceğini ifade ediyor. Kurumların, mevzuat yükümlülüklerini yerine getirirken veri güvenliğini ön planda tutan bir yaklaşım benimsemesi, dijital sağlık hizmetlerinin geleceği için büyük önem taşıyor.