

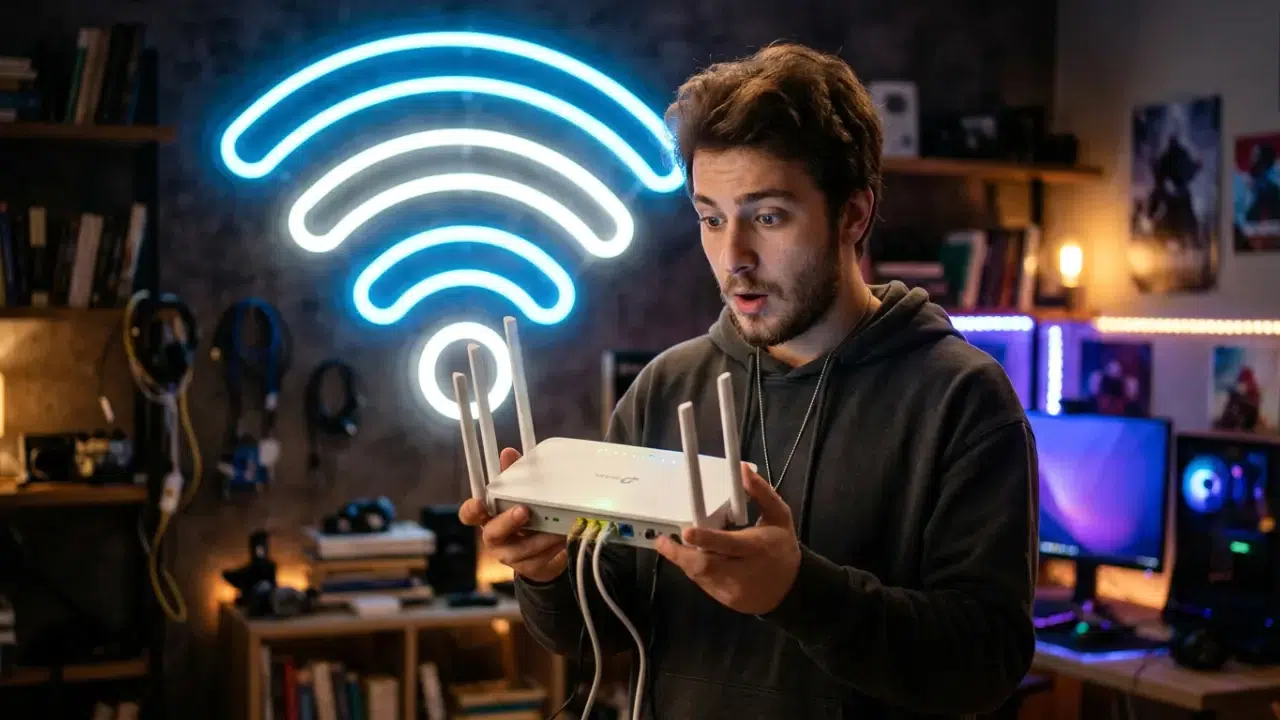
Teknoloji dünyası, modemlerin temelinde yer alan Broadcom yazılım kodlarında tespit edilen devasa bir güvenlik açığıyla sarsıldı. WPSplinter adı verilen bu açık, 16 yıl boyunca fark edilmeden milyonlarca cihazın güvenliğini tehlikeye attı. Güvenlik araştırmacısı Quentin Kaiser tarafından Hexacon konferansında duyurulan bu zafiyet, siber saldırganlara modemlerin belleğine erişim ve uzaktan kod çalıştırma imkanı tanıyor.
Şifresiz Erişim Tehlikesi
Güvenlik açığının en korkutucu yanı, saldırganın sisteme girmek için herhangi bir Wi-Fi şifresine veya WPS eşleştirmesine ihtiyaç duymaması. Sadece cihazın kablosuz sinyal menzilinde bulunmak, saldırıyı gerçekleştirmek için yeterli oluyor. Broadcom'un WPS özelliği için geliştirdiği eski kod dizinindeki hatalı mesaj işleme mekanizması, saldırganların cihaz belleğini okumasına ve ağ anahtarlarını ele geçirmesine olanak sağlıyor.
Yapay Zeka ile Hızlı Tespit
Araştırmacı Quentin Kaiser, bu karmaşık açığın geleneksel yöntemlerle tespit edilmesinin aylar sürebileceğini, ancak yapay zeka desteğiyle sadece bir haftadan kısa sürede gün yüzüne çıkarıldığını belirtti. Yapılan testlerde, Askey ve Sagemcom gibi markaların modemlerinde internet bağlantısı olmaksızın uzaktan kabuk erişimi sağlanabildiği kanıtlandı.
Dünya Genelinde Büyük Risk
Broadcom yongalarını kullanan Cisco, TP-Link, Netgear, Nokia, ZTE ve Zyxel gibi dev markaların ürünleri de dahil olmak üzere, dünya genelinde yüz milyonlarca cihazın bu açıktan etkilendiği tahmin ediliyor. Kaiser, Broadcom'un 2018 yılında bu soruna dair bir düzeltme yaptığını iddia etse de, mevcut durum bu önlemlerin yetersiz kaldığını gözler önüne seriyor. Kullanıcıların modem yazılımlarını güncel tutmaları ve servis sağlayıcılarından gelecek güvenlik uyarılarını yakından takip etmeleri büyük önem taşıyor.