


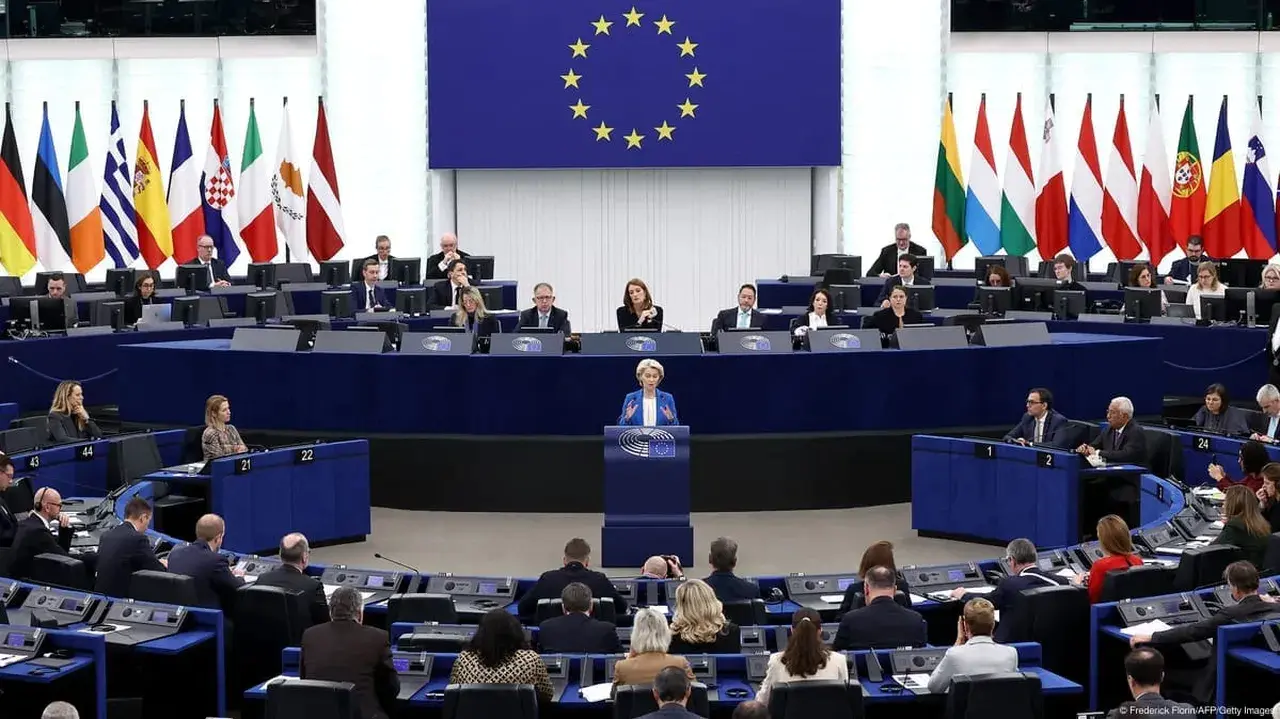
Avrupa Birliği'nin karar alma mekanizmalarının kalbi olan Avrupa Komisyonu, son yılların en ciddi siber saldırılarından biriyle karşı karşıya kaldı. Yapay zeka destekli ARTEX adlı aracın kullanıldığı saldırı, kurumun dijital altyapısında büyük bir kaosa yol açtı. CERT-EU tarafından tespit edilen siber saldırı, Komisyon'un iç sistemlerini 10 günden uzun bir süre boyunca felç etti. Yetkililer, saldırının boyutlarını ve sızdırılan verilerin kapsamını belirlemek için yoğun bir çalışma yürütüyor.
Kritik sistemler 10 günden fazla kapalı kaldı
Saldırı, özellikle personelin günlük işlerini yürüttüğü platformları hedef aldı. Maaş bordrolarının kontrol edildiği, izinlerin yönetildiği ve çalışma saatlerinin kaydedildiği Sysper sistemi ile sağlık harcamalarının geri ödeme süreçlerini yöneten MyPMO platformu, güvenlik gerekçesiyle erişime kapatıldı.
Sistemlerin büyük bir kısmı yeniden devreye alınsa da, bazı platformlarda hala kararsızlıklar yaşanıyor. Maaş ödemelerinde bir sorun yaşanmadığı belirtilse de, çalışanların idari süreçleri yönetmekte zorlandığı bildirildi.
Kişisel veriler tehlike altında
Saldırının en endişe verici boyutu ise çalışanların isimleri, ev adresleri, maaş dereceleri ve sağlık bilgileri gibi hassas verilerin hedef alınmış olması. Uzmanlar, bu verilerin ele geçirilmiş olması durumunda, Komisyon personeline yönelik daha sofistike kimlik avı ve sosyal mühendislik saldırılarının tetiklenebileceği konusunda uyarıyor. Kurum içi belgelerin tutulduğu ana altyapıdan ayrı çalışan bu sistemlerin hedef alınması, kurumun genel doküman güvenliğinin şimdilik korunduğu anlamına gelse de, kişisel veriler üzerindeki risk devam ediyor.
Yapay zeka saldırıların hızını artırdı
Saldırıda kullanılan ARTEX aracı, siber güvenlik dünyasında yeni bir tehdit profilini ortaya koyuyor. Normalde güvenlik açıklarını tespit etmek için tasarlanan bu yapay zeka aracı, kötü niyetli hackerların elinde bir silaha dönüştü. FBI'ın daha önce uyarılarda bulunduğu ARTEX, saldırganların hedef belirleme ve sistemlere sızma süresini üç saatin altına indirebiliyor. Avrupa Komisyonu'ndaki bu olay, yapay zekanın siber suçlarda ne kadar tehlikeli bir seviyeye ulaştığını gözler önüne serdi.
Acil kriz yönetimi devrede
Olayın ardından Avrupa Komisyonu, Kurumsal Yönetim Kurulu'nu acil toplantıya çağırdı. Dijital hizmetlerden sorumlu birimler güvenlik protokollerini en üst seviyeye çıkarırken, Teknolojiden Sorumlu Komisyon Üyesi Henna Virkkunen de alınan önlemleri kurul üyeleriyle paylaştı. Avrupa Komisyonu'nun siber güvenlik karnesi ise oldukça zayıf; mart ayında 91,7 GB verinin çalındığı ve ocak ayında mobil cihaz altyapısının hedef alındığı saldırılar, kurumun dijital savunma hattındaki zafiyetleri bir kez daha tartışmaya açtı.
Siz ne düşünüyorsunuz?
İlk yorum sizdenBu habere sizin de bir sözünüz var. Görüşünüzü paylaşın, konuşmaya katılın.